Una multa de nueve cifras que no puede ignorarse
El 21 de septiembre de 2026, la Comisión Irlandesa de Protección de Datos (DPC, por sus siglas en inglés) impuso una sanción de 403 millones de euros a Google Ireland Limited por tratamiento ilícito de datos de localización. Es la cuarta mayor multa dictada por este regulador desde la entrada en vigor del RGPD en mayo de 2018, solo por detrás del récord histórico de 1 200 millones de euros impuesto a Meta en 2023.
La investigación, iniciada en febrero de 2020 a raíz de denuncias presentadas por la Oficina Europea de Uniones de Consumidores (BEUC), abarcó el período comprendido entre el 25 de mayo de 2018 y el 4 de febrero de 2020. Tres funcionalidades de uso cotidiano en el ecosistema de Google fueron objeto de escrutinio: el Historial de ubicaciones, la Actividad Web y de Aplicaciones, y la Precisión de ubicación. En todos los casos, el regulador concluyó que los usuarios no estaban suficientemente informados sobre el uso de sus datos de posición, especialmente con fines publicitarios o de inferencia de intereses.
Transparencia, licitud y conservación: los tres pilares vulnerados
La resolución de la DPC pone de manifiesto incumplimientos en varias obligaciones fundamentales del RGPD. En primer lugar, la licitud y lealtad del tratamiento: Google no demostró una base legal suficientemente sólida para justificar la recogida y el uso de esos datos de localización. En segundo lugar, las obligaciones de transparencia: los usuarios deberían haber podido comprender, sin esfuerzo desproporcionado, que su posición geográfica alimentaba lógicas de segmentación publicitaria. En tercer lugar, las normas de conservación: retener datos de localización más allá del tiempo estrictamente necesario para la finalidad declarada constituye en sí mismo una infracción.
Lo que está en entredicho no es la sofisticación técnica del tratamiento, sino la arquitectura de consentimiento e información —o más bien la ausencia de una arquitectura suficientemente rigurosa en el momento en que se desplegaron estas funcionalidades.
El mecanismo de ventanilla única, en el punto de mira
La DPC irlandesa actúa como regulador principal para Google, Meta, TikTok y LinkedIn, cuyos cuarteles generales europeos están todos establecidos en Dublín. Este mecanismo de ventanilla única, diseñado para simplificar el cumplimiento normativo de los operadores paneuropeos, concentra de facto una presión considerable sobre un único regulador. Cada decisión de la DPC sienta jurisprudencia para el conjunto de los Estados miembros, lo que explica la atención que los equipos jurídicos y de IT en las empresas prestan a cada una de sus resoluciones.
Google dispone ahora de seis meses para adecuar sus prácticas, bajo amenaza de nuevas sanciones. El reloj corre, por tanto, hasta la primavera de 2027.
Lo que los equipos IT deben retener
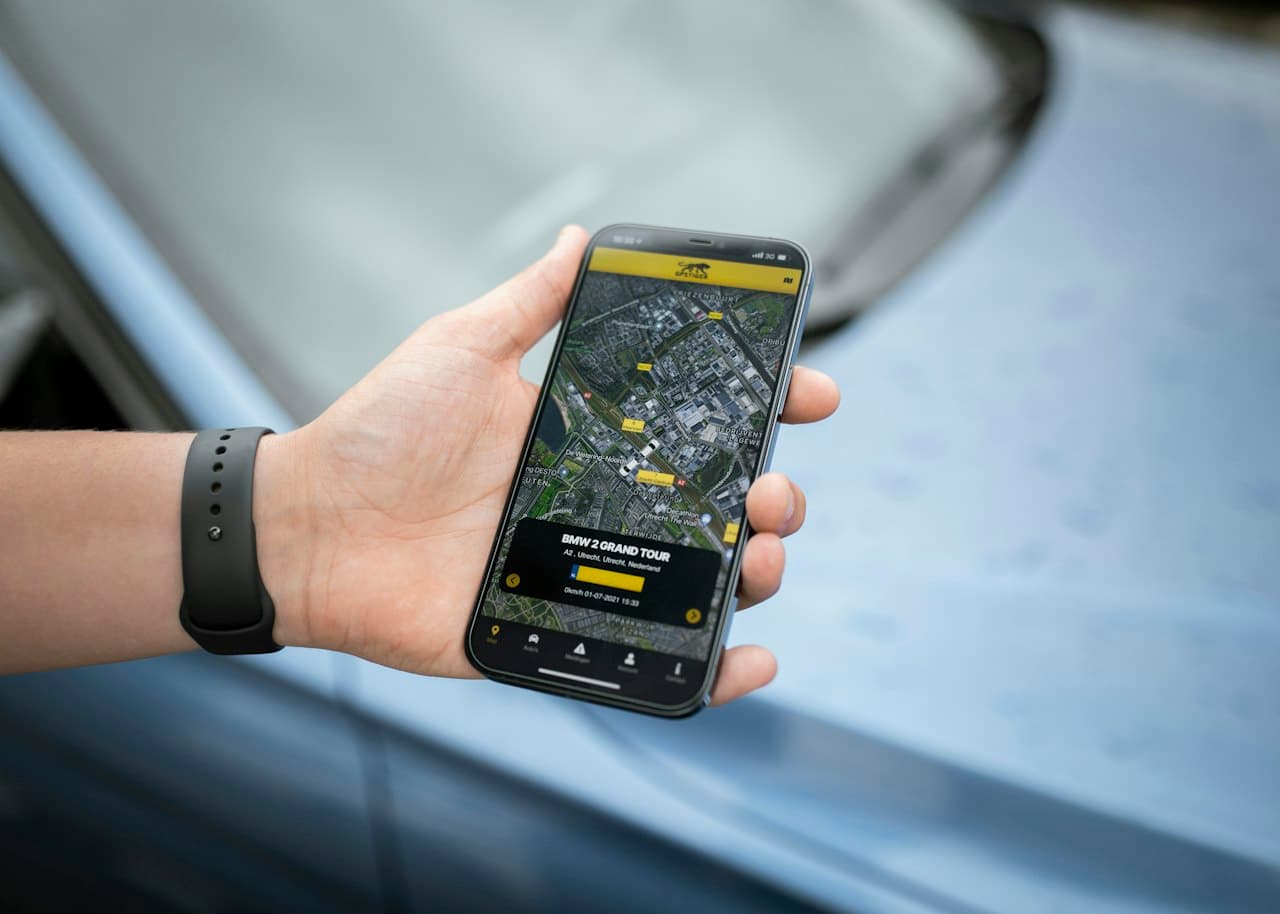
Este caso trasciende con creces el ámbito de las grandes plataformas tecnológicas: establece pautas claras para cualquier organización que recoja, almacene o explote datos de localización, ya sea a través de una aplicación móvil, una herramienta de gestión de flotas, una solución de marketing automation o un sistema de control de acceso físico.
Para los CIO y los responsables de cumplimiento normativo, la lección operativa es directa: el dato de localización no es una metadato inocuo. Activa obligaciones reforzadas de transparencia, exige una base legal explícitamente documentada e impone períodos de conservación estrictamente limitados a la finalidad declarada. Contar con una política de retención formalizada, auditada periódicamente y comprensible para el usuario final ha dejado de ser una buena práctica opcional: es una condición de cumplimiento innegociable.
En un contexto en el que la regulación europea se acumula —RGPD, AI Act, Data Act, ePrivacy en proceso de revisión— la gobernanza de los datos de localización se impone como una prioridad ineludible para las organizaciones que aspiren a no aparecer en la próxima resolución del regulador.