
Un scénario qui se répète
Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français, Intermarché, Netto, enseignes du réseau U, ont découvert au petit matin que leurs équipements frigorifiques avaient fonctionné en mode dégivrage continu pendant plusieurs heures. Le mécanisme est important à comprendre : les contrôleurs compromis ont activé les résistances chauffantes intégrées aux unités de réfrigération. Ces résistances, prévues pour éliminer périodiquement le givre, deviennent destructrices lorsqu'elles tournent en boucle sans supervision, certaines unités ont atteint 50 °C. Les pertes alimentaires ont été massives sur l'ensemble des sites touchés.
Trois semaines plus tard, le 2 novembre, la même méthode frappe à nouveau. Belgique, Luxembourg, Suède, Irlande : Ahold Delhaize, Colruyt, ICA, Coop et les franchisés Musgrave/SuperValu signalent des incidents similaires. Aucun groupe n'a revendiqué les deux campagnes à ce stade.
Même faille, même inaction
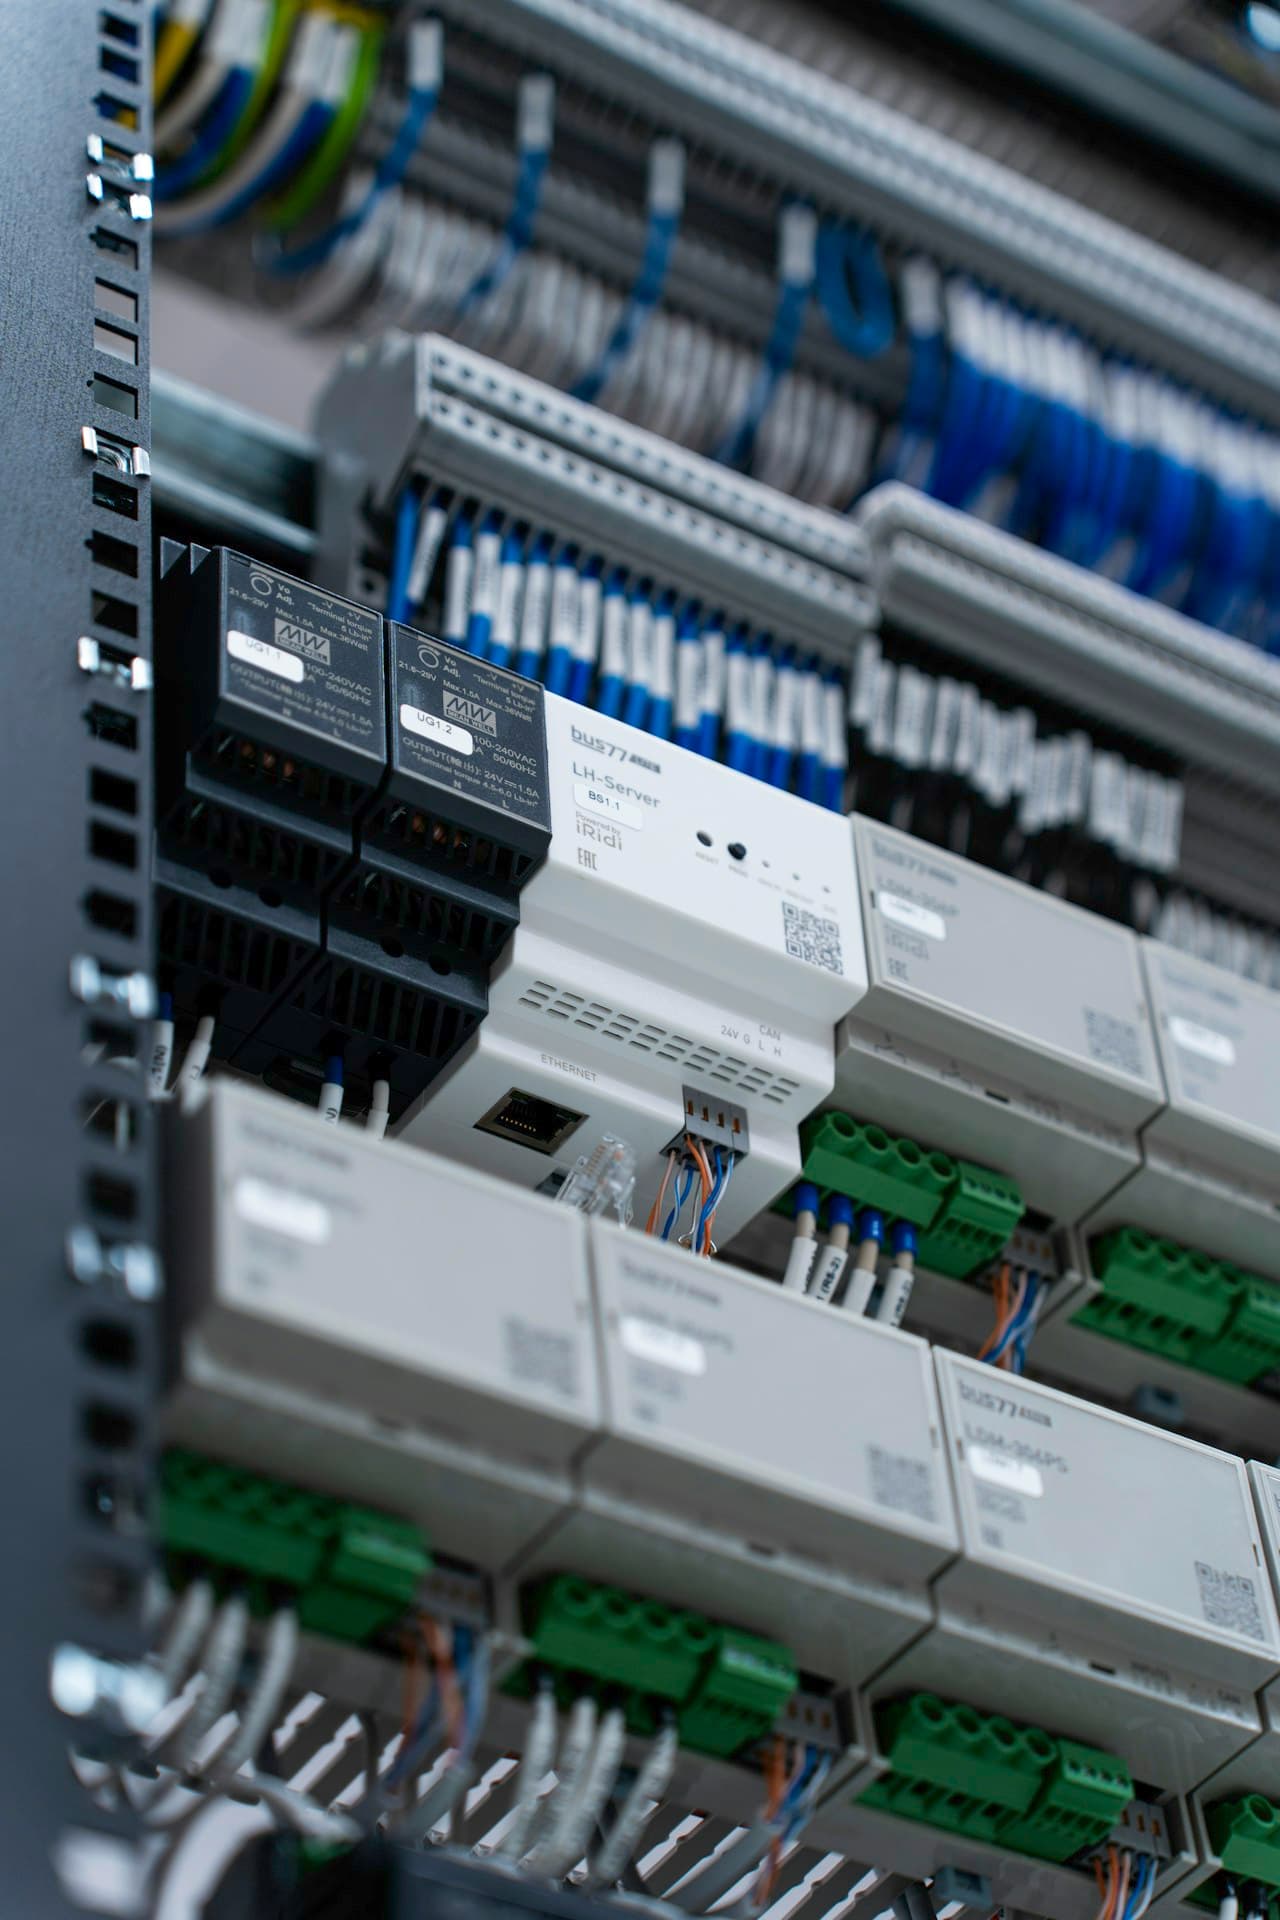
Les deux vagues reposent sur le même vecteur. Les contrôleurs Danfoss (série AK-SM 800A) et leurs équivalents Copeland/Dixell XWEB exposaient un serveur web directement accessible sur Internet, sur de nombreux sites, avec les identifiants configurés par défaut à l'installation. Trois vulnérabilités critiques avaient été documentées par les chercheurs de Claroty en août 2026, plus de deux mois avant la première campagne. Elles n'avaient pas été corrigées.
Le CERT-FR avait pourtant émis une alerte dès le 12 octobre. Elle n'a manifestement pas suffi à déclencher les mises à jour sur l'ensemble du parc européen dans les semaines suivantes. Résultat : le même exploit a pu être rejoué à l'identique sur un nouveau périmètre géographique.
Ce que la détection comportementale aurait pu faire
Une remontée thermique de -18 °C à 50 °C en quelques heures constitue une anomalie statistiquement incontestable dans la télémétrie d'un équipement frigorifique. Pour un modèle d'apprentissage automatique entraîné sur des données OT de terrain, ce signal est trivial à identifier, bien plus qu'une intrusion réseau susceptible de se fondre dans du trafic légitime.
Des plateformes spécialisées dans la surveillance des environnements industriels, Claroty, Dragos, Nozomi Networks, ou Sentryo désormais intégré à Cisco, proposent précisément ce type de baseline comportementale. Elles apprennent les cycles normaux de chaque équipement, dégivrages planifiés inclus, et alertent dès qu'un comportement s'en écarte significativement. Une alerte générée quelques minutes après le début de l'incident aurait permis d'isoler l'équipement à distance et de limiter les destructions, au lieu de les découvrir au lever du jour.
L'IA ne remplace pas la mise à jour d'un firmware vulnérable. Mais elle constitue un dernier filet opérationnel lorsque le patch n'a pas encore été déployé, et dans les environnements OT, les fenêtres de retard se comptent régulièrement en semaines ou en mois.
La facture de l'impasse OT
La convergence IT/OT est une réalité opérationnelle pour la grande distribution, les industriels, les gestionnaires d'immeubles et les établissements de santé. Ces équipements physiques, régulateurs de température, automates, contrôleurs CVC, partagent aujourd'hui les mêmes infrastructures réseau que les serveurs et postes de travail. Ils bénéficient rarement du même niveau de supervision.
Les obligations NIS2, applicables aux entités essentielles et importantes, imposent explicitement une gestion des risques couvrant les actifs physiques connectés. Pour les organisations qui n'ont pas encore cartographié leur parc OT ni déployé de détection comportementale, ces deux campagnes constituent un avertissement concret : la prochaine fois, ce ne sont peut-être pas des réfrigérateurs qui seront en jeu.