Le signal d'alarme d'une amende à neuf chiffres
Le 21 septembre 2026, la Commission irlandaise de protection des données (DPC) a infligé une amende de 403 millions d'euros à Google Ireland Limited pour traitement illicite de données de localisation. Il s'agit de la quatrième sanction la plus lourde jamais prononcée par ce régulateur depuis l'entrée en vigueur du RGPD en mai 2018 — derrière l'amende record de 1,2 milliard d'euros imposée à Meta en 2023.
L'enquête, ouverte en février 2020 à la suite de plaintes déposées par le Bureau européen des unions de consommateurs (BEUC), a porté sur la période allant du 25 mai 2018 au 4 février 2020. Trois fonctionnalités très courantes dans l'écosystème Google ont été passées au crible : l'Historique des positions, l'Activité Web & App, et la Précision de la localisation. Dans chaque cas, le régulateur a conclu que les utilisateurs n'étaient pas suffisamment informés de l'usage fait de leurs données de position — notamment à des fins publicitaires ou d'inférence de centres d'intérêt.
Transparence, licéité, conservation : les trois piliers malmenés
La décision de la DPC met en évidence des manquements sur plusieurs obligations fondamentales du RGPD. Premièrement, la licéité et la loyauté du traitement : Google n'a pas démontré de base légale suffisamment claire pour justifier la collecte et l'exploitation de ces données de position. Deuxièmement, les obligations de transparence : les utilisateurs auraient dû pouvoir comprendre, sans effort disproportionné, que leur localisation géographique alimentait des logiques de ciblage publicitaire. Troisièmement, les règles de conservation : conserver des données de localisation au-delà de la durée nécessaire à la finalité déclarée constitue en soi une violation.
Ce n'est pas la sophistication technique du traitement qui est en cause, mais bien l'architecture de consentement et d'information — ou plutôt l'absence d'une architecture suffisamment rigoureuse au moment du déploiement de ces fonctionnalités.
Le mécanisme de guichet unique sous les projecteurs
La DPC irlandaise est le régulateur chef de file pour Google, Meta, TikTok et LinkedIn, dont les sièges européens sont tous établis à Dublin. Ce mécanisme de guichet unique, conçu pour simplifier la conformité des acteurs pan-européens, concentre de facto une pression considérable sur ce seul régulateur. Chaque décision de la DPC fait jurisprudence pour l'ensemble des États membres, ce qui explique l'attention portée par les équipes juridiques et IT d'entreprise à chacune de ses décisions.
Google dispose désormais de six mois pour mettre ses pratiques en conformité, sous peine de nouvelles sanctions. L'horloge tourne donc jusqu'au printemps 2027.
Ce que les équipes IT doivent retenir
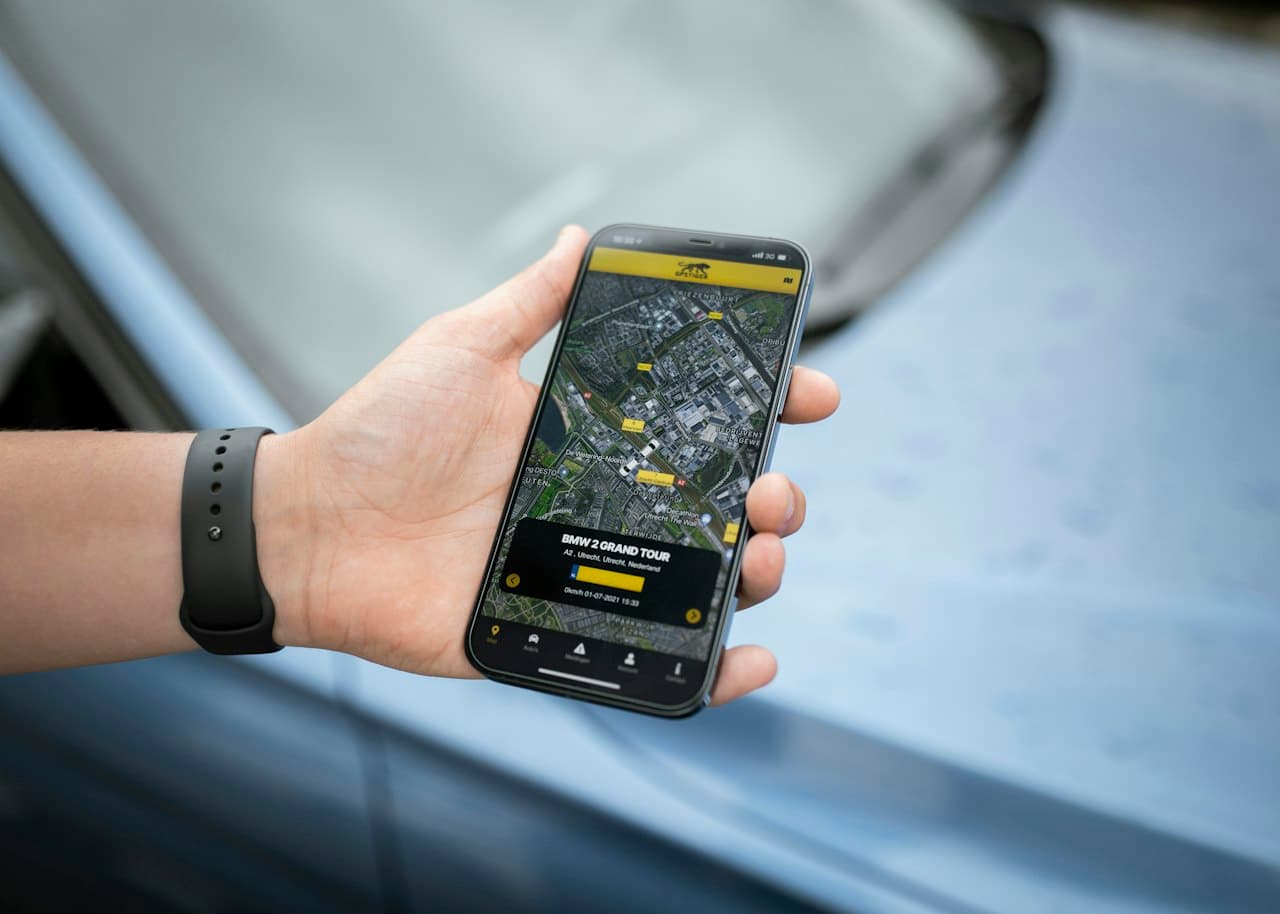
Cette affaire dépasse largement le cas d'une grande plateforme : elle pose des jalons clairs pour toute organisation qui collecte, stocke ou exploite des données de localisation — que ce soit via une application mobile, un outil de gestion de flotte, une solution de marketing automation ou un système de contrôle d'accès physique.
Pour les DSI et les responsables conformité, la leçon opérationnelle est directe : la donnée de localisation n'est pas une métadonnée anodine. Elle déclenche des obligations renforcées de transparence, exige une base légale explicitement documentée, et impose des durées de conservation strictement limitées à la finalité déclarée. Avoir une politique de rétention formalisée, auditée régulièrement et lisible par l'utilisateur final n'est plus une bonne pratique optionnelle — c'est une condition de conformité non négociable.
Au moment où les réglementations européennes s'accumulent — RGPD, AI Act, Data Act, ePrivacy en cours de révision — la gouvernance des données de localisation s'impose comme un chantier prioritaire pour les organisations qui souhaitent éviter de figurer dans la prochaine décision du régulateur.